
Intelligence Artificielle
Intelligence artificielle et défense : la nouvelle course aux armements algorithmiques
11 Sep 2026
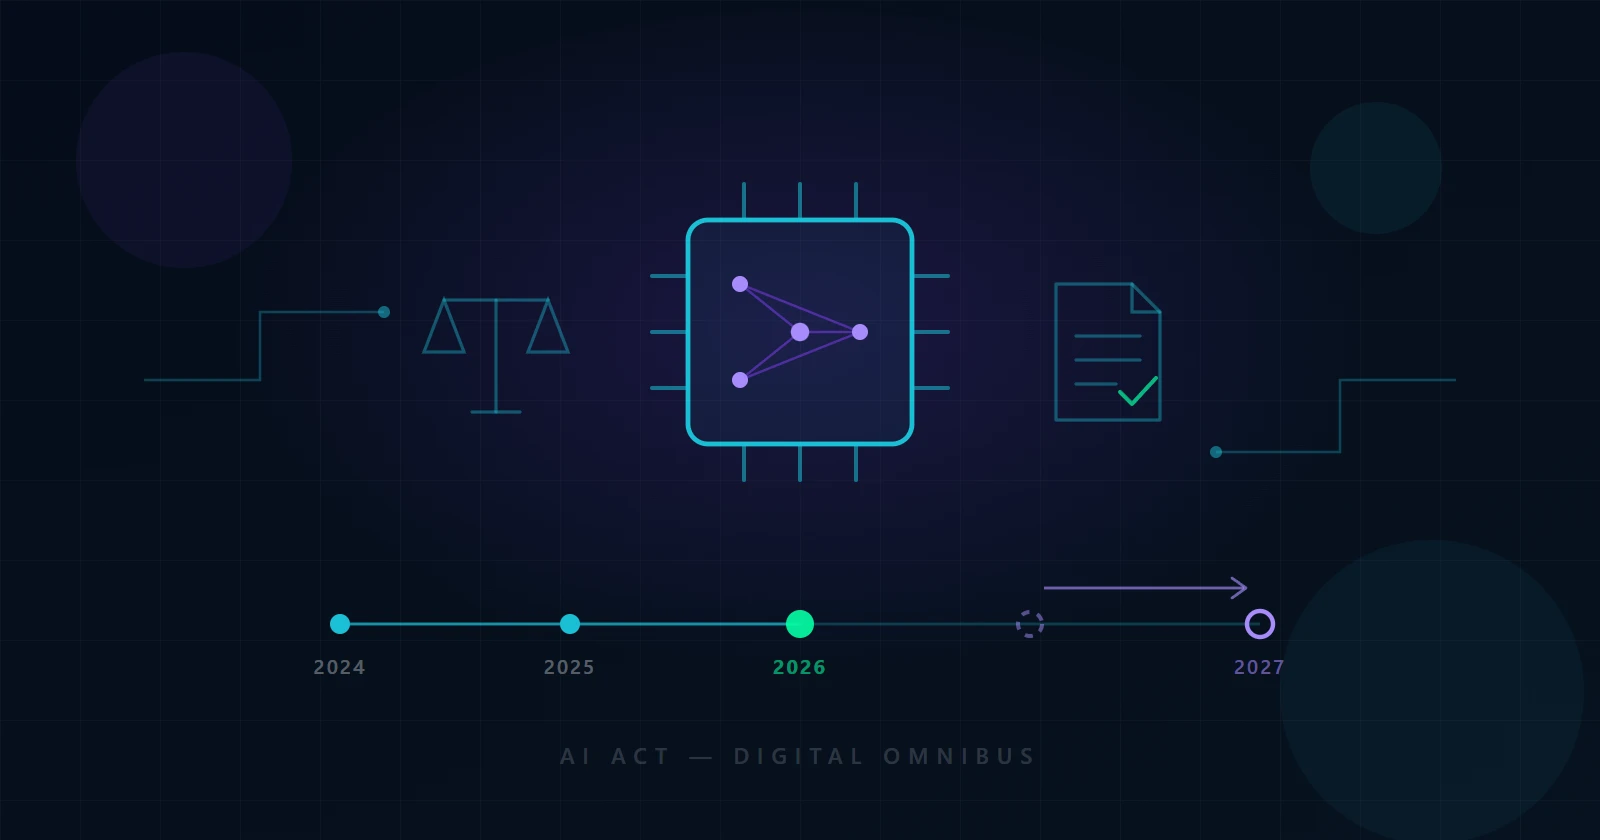
Le Digital Omnibus a repoussé les obligations haut risque à décembre 2027, mais la transparence de l'article 50 est entrée en application le 2 août 2026. Ce qui est exigible aujourd'hui, ce qui a glissé, et quoi faire d'ici la fin de l'année.
Le 2 août 2026 devait être la grande échéance de l'AI Act : celle où les systèmes d'intelligence artificielle à haut risque entraient pleinement dans le régime de conformité européen. Ce n'est plus le cas. Le règlement dit Digital Omnibus sur l'IA, adopté cet été, a repoussé une partie substantielle du calendrier. Mais le mot « report » a produit un effet secondaire prévisible : beaucoup de directions ont conclu que l'AI Act ne les concernait plus avant 2027. C'est faux, et la confusion peut coûter cher.
Cet article fait le point, date par date, sur ce qui s'applique réellement aujourd'hui et sur ce qui a glissé.
Le règlement (UE) 2026/1744 du 8 juillet 2026, qui modifie le règlement (UE) 2024/1689 — l'AI Act proprement dit — a été publié au Journal officiel de l'Union européenne le 24 juillet 2026 et est entré en vigueur le 27 juillet. Il avait été approuvé par le Parlement européen le 16 juin et par le Conseil le 29 juin.
Son objet principal, du point de vue d'une entreprise utilisatrice, tient en deux décalages :
La raison officiellement invoquée est le retard pris dans l'élaboration des normes techniques harmonisées sur lesquelles les fournisseurs devaient s'appuyer pour démontrer leur conformité. L'argument est recevable : on ne peut pas exiger d'une entreprise qu'elle se conforme à un référentiel qui n'existe pas encore.
Un point de vocabulaire qui évite bien des malentendus : le Digital Omnibus décale des dates d'application. Il ne modifie pas le fond des exigences. La classification des systèmes, la documentation technique, l'évaluation d'impact sur les droits fondamentaux, la supervision humaine, la gestion des risques : tout cela reste à produire, simplement plus tard. Le travail n'a pas été annulé, il a été reporté.
Les pratiques interdites par l'article 5 — notation sociale, manipulation subliminale, exploitation de vulnérabilités, moissonnage non ciblé d'images faciales, reconnaissance des émotions sur le lieu de travail et dans l'enseignement — sont en vigueur depuis février 2025. Elles n'ont pas été touchées par le report. Le Digital Omnibus en ajoute même deux nouvelles, applicables au 2 décembre 2026 : la génération d'images intimes non consenties et la production de contenus pédopornographiques par IA.
C'est l'obligation la plus largement ignorée, alors qu'elle est la plus universelle. L'article 4 impose aux fournisseurs comme aux déployeurs de systèmes d'IA de veiller à ce que leur personnel dispose d'un niveau suffisant de maîtrise de l'IA, au regard de ses connaissances, du contexte d'utilisation et des personnes concernées. Elle s'applique à toute organisation qui utilise un système d'IA dans un cadre professionnel — y compris une PME dont les équipes se servent d'un assistant conversationnel commercial. Elle ne fait l'objet d'aucun report.
C'est le point que le mot « report » a le plus sûrement masqué. Les obligations de transparence demeurent applicables au 2 août 2026. Elles concernent directement la majorité des usages d'IA en entreprise, bien davantage que le régime haut risque :
Un aménagement a toutefois été prévu pour le marquage des contenus déjà mis sur le marché avant cette date : ils bénéficient d'un délai supplémentaire jusqu'au 2 décembre 2026.
Les fournisseurs de modèles d'IA à usage général — les grands modèles de langage, essentiellement — sont soumis depuis août 2025 à des obligations de documentation technique, de politique de respect du droit d'auteur et de publication d'un résumé des données d'entraînement. Pour une entreprise utilisatrice, l'intérêt pratique est indirect mais réel : ces documents existent désormais, et ils sont la matière première de votre propre analyse de conformité.
| Date | Ce qui s'applique | Statut |
|---|---|---|
| 2 février 2025 | Interdictions (art. 5) et littératie IA (art. 4) | En vigueur |
| 2 août 2025 | Modèles à usage général, gouvernance, sanctions | En vigueur |
| 2 août 2026 | Transparence (art. 50) | Maintenu |
| 2 décembre 2026 | Deux nouvelles interdictions ; fin du délai de marquage des contenus antérieurs | À venir |
| 2 décembre 2027 | Haut risque — annexe III (RH, crédit, éducation, biométrie…) | Reporté depuis le 2 août 2026 |
| 2 août 2028 | Haut risque — annexe I (IA intégrée à des produits réglementés) | Reporté |
Il concerne les systèmes à haut risque. Or, dans la très grande majorité des organisations françaises, les usages réels de l'IA ne relèvent pas du haut risque : ce sont des assistants de rédaction, des chatbots de support, de l'analyse documentaire, de la génération d'images marketing, de l'aide au développement. Ces usages ne sont pas concernés par le report — ils sont concernés par l'article 50, qui s'applique depuis le 2 août 2026.
C'est l'écueil principal. Un module de présélection de CV intégré à un outil RH, un score d'appétence utilisé pour orienter une décision de crédit, un outil d'évaluation intégré à une plateforme pédagogique : ces fonctionnalités relèvent de l'annexe III et arrivent souvent dans l'entreprise par la porte d'un logiciel métier, sans qu'aucune décision explicite « d'adopter de l'IA » ait été prise. Tant que l'inventaire n'a pas été fait, affirmer qu'on n'est pas concerné par le haut risque est une hypothèse, pas un constat.
Pour un système identifié comme étant à haut risque, le travail attendu est conséquent : système de gestion des risques documenté, gouvernance des données d'entraînement et de test, documentation technique, journalisation, supervision humaine effective, évaluation de la conformité, et pour certains déployeurs une analyse d'impact sur les droits fondamentaux. Si ce système est fourni par un éditeur tiers, il faut en outre obtenir de lui les éléments nécessaires — une négociation qui prend des mois. Quatorze mois, pour un parc applicatif qui n'a pas encore été inventorié, ne constituent pas une marge confortable.
Un système d'IA qui traite des données personnelles reste soumis au RGPD : base légale, information des personnes, minimisation, analyse d'impact relative à la protection des données lorsque le traitement est susceptible d'engendrer un risque élevé. La CNIL a publié plusieurs séries de recommandations sur l'IA, et sa compétence ne dépend en rien du calendrier de l'AI Act. Dans la pratique, c'est aujourd'hui le RGPD qui expose le plus directement une entreprise française qui déploie de l'IA sans cadre.
Pas ceux que la DSI a déployés : ceux que les équipes utilisent. L'inventaire doit couvrir les outils adoptés par les métiers sans passage par la DSI, et surtout les fonctionnalités d'IA ajoutées par mise à jour dans des logiciels déjà en place — c'est la source d'exposition la plus fréquente et la plus invisible. Pour chaque entrée : la finalité, les données traitées, le fournisseur, et qui est responsable en interne.
Le règlement n'impose pas les mêmes obligations à un fournisseur et à un déployeur. La plupart des entreprises sont déployeurs — ce qui est nettement moins lourd. Mais une organisation qui met un système sous sa propre marque, ou qui en modifie substantiellement la finalité, peut basculer dans le régime des fournisseurs sans l'avoir anticipé. Le point mérite d'être tranché explicitement pour chaque système, et documenté.
C'est le chantier à court terme, et il est modeste : une mention claire sur les interfaces conversationnelles exposées au public, un marquage des contenus générés, une mention sur les visuels de synthèse publiés. Quelques jours de travail pour la plupart des organisations, et une obligation en vigueur.
L'obligation de littératie est en vigueur depuis février 2025 et ne sera pas reportée. Elle n'exige pas une certification : un socle commun sur ce qu'est un système d'IA, ses limites, le risque d'erreur plausible, et ce qu'il ne faut pas y saisir — données personnelles, informations confidentielles, secrets d'affaires — répond à l'essentiel de l'exigence tout en réduisant le risque opérationnel.
Pour les systèmes identifiés comme potentiellement concernés, la période qui s'ouvre est précisément celle qu'il faut utiliser : analyser la classification, interroger les fournisseurs sur leur feuille de route de conformité, et intégrer les clauses correspondantes aux contrats en cours de renouvellement. Négocier aujourd'hui coûte infiniment moins cher que de découvrir en 2027 qu'un éditeur n'a pas prévu de se mettre en conformité.
Une observation de terrain : dans les organisations que nous accompagnons, l'écart le plus fréquent n'est pas un défaut de conformité technique, c'est l'absence d'inventaire. Personne ne sait exactement quels outils d'IA sont utilisés, par qui, sur quelles données. Tant que cette question n'a pas de réponse écrite, aucune analyse de conformité n'est possible — et aucune affirmation rassurante sur le périmètre n'est fondée.
Le Digital Omnibus accorde un répit sur un segment précis du règlement : les systèmes à haut risque, désormais attendus au 2 décembre 2027 pour l'annexe III et au 2 août 2028 pour l'annexe I. Il ne touche ni aux interdictions, ni à l'obligation de formation des équipes, ni aux obligations de transparence, qui sont entrées en application le 2 août 2026. Pour la majorité des entreprises françaises, dont les usages de l'IA sont ordinaires plutôt qu'à haut risque, l'AI Act est donc applicable maintenant — et le report ne change rien à leur situation.
Le bon réflexe n'est pas de rouvrir le dossier en 2027, mais d'utiliser les mois qui viennent pour faire ce qui aurait de toute façon dû être fait en premier : savoir ce qu'on utilise. INNOSYS accompagne les entreprises dans l'inventaire de leurs usages d'IA, la qualification de leur rôle au sens du règlement et la mise en conformité opérationnelle, en lien avec leurs obligations RGPD existantes. Découvrez nos solutions d'intelligence artificielle ou contactez-nous pour un premier échange.
De l'idée au déploiement, évaluons ensemble la faisabilité et le ROI d'un projet IA pour votre entreprise.
Évaluer mon projet IA
11 Sep 2026

11 Sep 2026
02 Sep 2026